Perbedaan ini penting agar pengguna tidak panik.
Email bocor berarti alamat email tercatat dalam data yang berkaitan dengan sebuah insiden kebocoran.
Password bocor berarti kredensial yang berkaitan dengan akun mungkin ikut terekspos atau diketahui pihak lain, tergantung pada sifat insidennya.
Akun diretas berarti terdapat indikasi bahwa pihak yang tidak berwenang telah memperoleh akses atau mengambil alih akun.
Ketiga kondisi tersebut tidak boleh dianggap sebagai hal yang sama.
Selain pemeriksaan kebocoran, perhatikan aktivitas akun sehari-hari. Beberapa tanda yang perlu diperiksa antara lain:
Jika menemukan tanda seperti ini, gunakan prosedur pemulihan akun resmi dari layanan yang bersangkutan dan jangan memberikan kode pemulihan kepada pihak lain.
Pemeriksaan keamanan bukan aktivitas yang cukup dilakukan sekali. Kebocoran data baru dapat terjadi setelah pemeriksaan pertama dilakukan.

Namun, pengguna tidak perlu memeriksa email setiap hari. Yang lebih penting adalah mengaktifkan notifikasi keamanan dari layanan penting dan melakukan pemeriksaan ketika terdapat pemberitahuan mengenai insiden atau ketika muncul tanda aktivitas mencurigakan.
Untuk akun yang sangat penting, gunakan kombinasi password unik, pengelola password, autentikasi dua faktor atau passkey, serta metode pemulihan yang masih dapat diakses.
Jangan sembarangan memasukkan alamat email dan informasi akun ke situs yang mengklaim dapat memeriksa kebocoran data.
Gunakan layanan yang memiliki reputasi jelas dan pahami apa yang sebenarnya diperiksa. Jangan pernah memasukkan password ke layanan yang hanya menawarkan pemeriksaan apakah email pernah bocor.
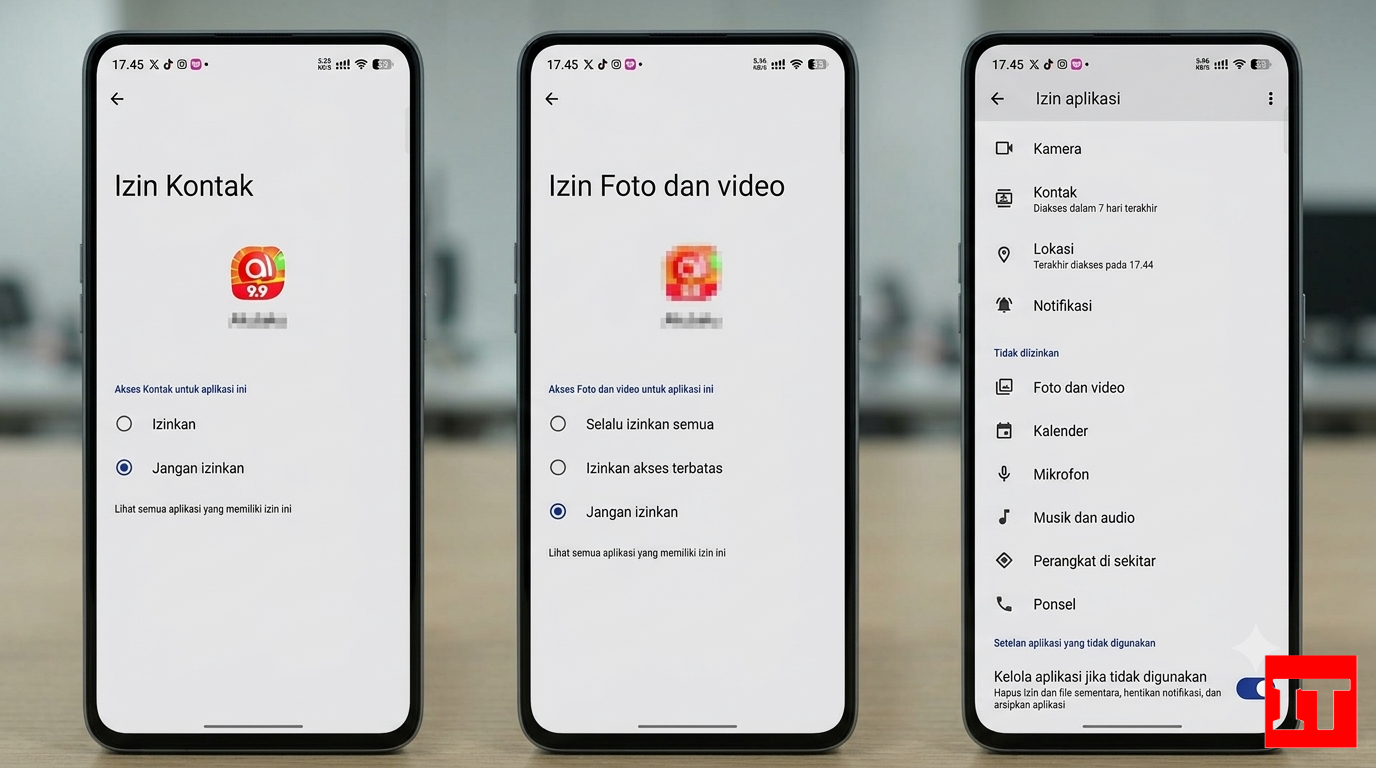
Jika sebuah situs meminta password, OTP, kode autentikasi, atau meminta Anda memberikan akses ke akun hanya untuk melakukan pengecekan kebocoran, hentikan proses dan periksa kembali legitimasi layanan tersebut.
Pada akhirnya, menemukan alamat email dalam database kebocoran bukan alasan untuk panik, tetapi merupakan tanda bahwa keamanan akun perlu diperiksa lebih lanjut. Hal terpenting bukan sekadar mengetahui apakah email pernah muncul dalam sebuah kebocoran, melainkan memahami data apa yang terdampak dan apakah kredensial tersebut masih digunakan.
Dengan password yang unik, autentikasi tambahan, pemeriksaan aktivitas login, serta kebiasaan mengenali phishing, risiko dari kebocoran data dapat dikurangi secara signifikan.
