IndoTrik - Pengguna Android kembali menghadapi ancaman malware yang tidak hanya mengandalkan teknik pencurian data biasa. Peneliti keamanan dari Zimperium zLabs mengungkap malware Android baru bernama RatHat yang menggunakan otomasi berbasis kecerdasan buatan (AI), penyalahgunaan Accessibility, serta Android Debug Bridge (ADB) untuk mendapatkan kendali lebih dalam terhadap perangkat.
RatHat dirancang untuk mencuri informasi sensitif, termasuk kredensial perbankan, kode OTP atau 2FA, PIN, kata sandi, hingga pola kunci layar. Menurut Zimperium, malware ini juga memiliki mekanisme persistensi yang memungkinkan komponen berbahayanya tetap aktif bahkan setelah aplikasi utama dihapus.
Temuan ini menarik perhatian bukan hanya karena RatHat dapat mencuri kredensial keuangan, tetapi karena malware tersebut menggunakan AI generatif sebagai bagian dari proses otomasi antarmuka perangkat. Artinya, AI dalam kasus ini bukan sekadar digunakan untuk membuat malware, melainkan menjadi bagian dari mekanisme operasionalnya.
Zimperium menemukan bahwa RatHat terutama didistribusikan melalui kombinasi smishing, malvertising, situs phishing, dan forum pihak ketiga. Korban diarahkan menuju halaman yang dibuat menyerupai situs atau layanan resmi sebelum diminta mengunduh APK secara manual.
Dalam salah satu sampel yang dianalisis, APK dapat menyamar menggunakan nama dan ikon aplikasi yang terlihat familiar. Zimperium bahkan menemukan konfigurasi yang memungkinkan identitas aplikasi tersebut diubah melalui activity alias sehingga dapat tampil menggunakan label tertentu.
Pola ini membuat tahap awal serangan sangat bergantung pada rekayasa sosial. Pengguna harus terlebih dahulu percaya bahwa aplikasi tersebut memang diperlukan sebelum memberikan izin atau memasangnya.
Karena itu, keberadaan file APK di luar toko aplikasi resmi menjadi salah satu hal yang perlu diperhatikan. Google sendiri memperingatkan bahwa mengunduh aplikasi dari sumber tidak dikenal dapat membahayakan perangkat dan informasi pribadi. Google Play Protect juga memeriksa aplikasi dari sumber lain dan dapat memperingatkan, menonaktifkan, atau menghapus aplikasi yang terdeteksi berbahaya.
Salah satu bagian penting dari RatHat adalah penyalahgunaan Accessibility Service. Fitur Accessibility pada Android sebenarnya dibuat untuk membantu pengguna dengan kebutuhan aksesibilitas, tetapi kemampuan membaca dan berinteraksi dengan elemen antarmuka membuatnya juga menjadi target penyalahgunaan malware.
Menurut analisis Zimperium, setelah memperoleh akses Accessibility, RatHat dapat menggunakannya untuk melakukan perubahan sistem secara otomatis. Malware tersebut dapat melakukan tindakan seperti membuka Developer Options, mengaktifkan Wireless Debugging, kemudian membaca informasi yang muncul pada antarmuka proses pairing ADB.
Dalam penelitian tersebut, RatHat bahkan dapat mengambil kode pairing ADB enam digit dan port yang ditampilkan pada layar Wireless Debugging.
Fitur Wireless Debugging sendiri merupakan fitur resmi Android untuk kebutuhan pengembangan. Android memungkinkan perangkat dipasangkan dengan komputer menggunakan QR code atau kode pairing melalui ADB. Pada kondisi normal, fitur ini digunakan developer untuk melakukan debugging dan menjalankan aplikasi pada perangkat secara nirkabel.
Yang menjadi masalah adalah ketika kemampuan tersebut dimanipulasi malware. Dalam kasus RatHat, akses yang seharusnya digunakan untuk pengembangan dimanfaatkan sebagai bagian dari rantai serangan.
Setelah mendapatkan informasi pairing, RatHat menggunakan library libadb-android untuk melakukan autentikasi terhadap daemon ADB lokal. Menurut Zimperium, langkah ini memberikan malware akses shell pada perangkat sehingga dapat menjalankan komponen tambahan di luar batas normal aplikasi Android.
Di tahap berikutnya, malware menyiapkan dua komponen utama lain. Salah satunya adalah Go Agent yang bertindak sebagai eksekutor lokal, sedangkan komponen lainnya merupakan klien FRP (Fast Reverse Proxy) yang digunakan untuk membangun koneksi balik ke infrastruktur penyerang.
Dengan struktur tersebut, RatHat tidak hanya bergantung pada proses aplikasi Android biasa. Zimperium menemukan bahwa komponen tertentu dijalankan dari konteks shell dan digunakan untuk mempertahankan akses serta menjalankan perintah sistem.
Inilah bagian yang membuat RatHat berbeda dari banyak malware Android konvensional.
Zimperium menemukan bahwa RatHat memiliki mesin otomasi antarmuka berbasis AI generatif. Malware mengambil struktur Accessibility dari perangkat dalam bentuk XML kemudian mengirimkan informasi tersebut ke salah satu layanan AI generatif populer.
AI tersebut digunakan untuk membantu menentukan posisi elemen tertentu pada layar, membaca teks target, serta memberikan instruksi navigasi seperti melakukan scroll. Hasilnya kemudian dapat digunakan malware untuk mengarahkan tindakan otomatis pada antarmuka perangkat.
Dengan pendekatan ini, malware tidak harus selalu bergantung pada koordinat layar yang telah ditentukan secara statis. Kemampuan memahami struktur antarmuka dapat membuat otomasi lebih fleksibel ketika tampilan aplikasi atau posisi elemen berubah.
Zimperium menilai pendekatan tersebut menunjukkan pergeseran dari otomasi malware yang sepenuhnya statis menuju eksekusi yang lebih adaptif dengan bantuan AI. Namun, penting untuk membedakan fakta tersebut dari klaim yang lebih luas: laporan Zimperium menunjukkan AI digunakan dalam operasional RatHat, bukan berarti semua malware Android saat ini menggunakan AI dengan cara yang sama.
RatHat juga memiliki mekanisme overlay injection. Malware dapat memantau aplikasi yang sedang aktif dan ketika mendeteksi aplikasi target, menampilkan antarmuka HTML berbahaya di atas aplikasi yang sebenarnya.
Tujuannya adalah membuat korban merasa sedang berinteraksi dengan aplikasi asli. Ketika korban memasukkan informasi login, data tersebut dapat ditangkap oleh malware.
Zimperium menemukan mekanisme tersebut digunakan untuk menargetkan sejumlah aplikasi perbankan dan aplikasi kripto. RatHat juga memiliki mekanisme overlay yang menargetkan aplikasi pembayaran seperti WeChat dan Alipay, termasuk untuk mencuri PIN.
Teknik seperti ini penting dipahami pengguna karena aplikasi perbankan yang terlihat normal belum tentu berarti lingkungan perangkatnya aman. Jika perangkat sudah dikompromikan, malware dapat berusaha menyisipkan antarmuka palsu di atas aplikasi yang sedang digunakan.
Pencurian kredensial tidak berhenti pada username dan password. Zimperium menemukan bahwa RatHat memiliki kemampuan untuk mengakses pesan SMS dan notifikasi yang dapat digunakan untuk memperoleh kode OTP atau 2FA.
Malware menggunakan SMS receiver dan notification listener sebagai bagian dari mekanisme tersebut. Dengan demikian, penyerang berpotensi memperoleh informasi tambahan yang biasanya digunakan sebagai lapisan verifikasi ketika seseorang mencoba masuk ke akun.
Hal ini menunjukkan mengapa keamanan akun tidak cukup hanya mengandalkan satu lapisan autentikasi. Jika perangkat telah dikompromikan, malware dapat mencoba menyerang beberapa bagian dari proses autentikasi sekaligus.
Salah satu temuan paling teknis dalam analisis RatHat adalah kemampuannya memantau input sentuhan mentah melalui komponen yang berjalan dalam konteks shell.
Zimperium menjelaskan bahwa Go Agent RatHat menggunakan tool Android bernama getevent untuk membaca koordinat sentuhan dari perangkat input. Data tersebut pada dasarnya hanya berupa koordinat X, Y, dan waktu sentuhan.
Namun, malware memiliki informasi mengenai tata letak keypad pada berbagai perangkat. Dengan menggabungkan koordinat sentuhan dengan layout keypad yang sesuai, RatHat dapat merekonstruksi angka yang ditekan pengguna. Teknik serupa juga dapat digunakan untuk mengenali pola kunci layar berdasarkan urutan titik yang disentuh.
Metode ini menarik karena tidak bergantung sepenuhnya pada kemampuan membaca teks. Zimperium menjelaskan bahwa pendekatan tersebut dapat melewati beberapa perlindungan yang biasanya menghambat screenshot atau pembacaan Accessibility karena malware memperoleh informasi dari koordinat input.
RatHat juga dirancang dengan mekanisme persistensi yang cukup agresif. Zimperium menemukan bahwa komponen lokalnya berjalan di luar siklus hidup aplikasi utama.
Akibatnya, menghapus aplikasi utama tidak selalu menghilangkan seluruh komponen malware. Jika aplikasi dihapus, layanan lain yang masih aktif dapat mendeteksi kondisi tersebut dan menjalankan mekanisme pemasangan ulang.
Zimperium menemukan bahwa komponen tersebut dapat menggunakan akses shell untuk memasang kembali APK serta mengaktifkan kembali Accessibility Service. Malware juga memiliki mekanisme heartbeat yang dapat membantu memastikan komponen tetap berjalan.
Inilah alasan mengapa menghapus sebuah ikon aplikasi secara manual tidak selalu cukup apabila perangkat sudah benar-benar dikompromikan oleh malware dengan kemampuan seperti RatHat.
RatHat tidak hanya mengumpulkan data secara lokal. Analisis Zimperium menemukan adanya beberapa saluran komunikasi dengan server kendali atau command-and-control (C2).
Komunikasi tersebut dapat membawa informasi seperti kredensial yang dicuri melalui overlay, data SMS, daftar aplikasi, informasi perangkat, file, serta material terkait PIN atau pola kunci. Komponen FRP juga digunakan untuk membuat reverse tunnel sehingga operator dapat memperoleh akses ke layanan internal perangkat dari luar.
Dengan kata lain, apabila rantai infeksi berhasil sepenuhnya dijalankan, RatHat bukan sekadar aplikasi pencuri password. Struktur yang ditemukan Zimperium menunjukkan kombinasi pencurian data, pengawasan layar, akses input, persistensi, dan kendali jarak jauh.
Laporan Zimperium menyebut RatHat berkaitan dengan pelaku ancaman yang tampaknya beroperasi dari China. Pernyataan tersebut merupakan penilaian dari penelitian Zimperium, bukan bukti bahwa seluruh pengguna Android di wilayah tertentu otomatis menjadi target RatHat.
Distribusi yang ditemukan terutama menggunakan phishing, malvertising, forum pihak ketiga, dan APK yang harus dipasang secara manual. Karena itu, pengguna yang berhati-hati terhadap APK dari sumber tidak dikenal memiliki satu lapisan perlindungan tambahan.
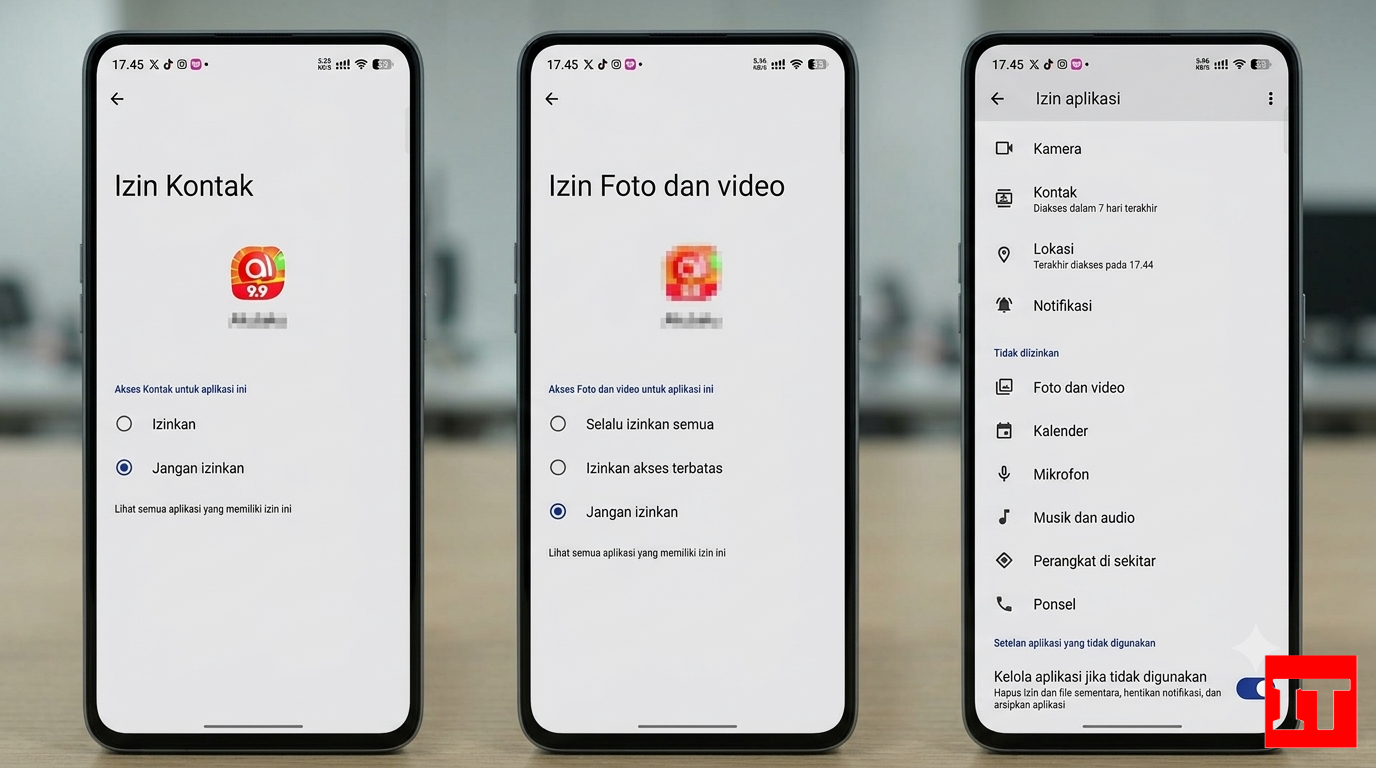
Namun, pengguna tetap perlu memperhatikan izin aplikasi. Jika sebuah aplikasi sederhana meminta Accessibility, Device Admin, akses notifikasi, SMS, atau izin sensitif lain tanpa alasan yang masuk akal, permintaan tersebut patut dipertanyakan.
1. Hindari memasang APK dari tautan yang tidak jelas. Google menyatakan bahwa aplikasi dari sumber tidak dikenal dapat membahayakan perangkat dan data pribadi. Sebisa mungkin gunakan Google Play atau sumber resmi pengembang.
2. Pastikan Google Play Protect tetap aktif. Google Play Protect memeriksa aplikasi, termasuk aplikasi dari sumber lain, dan dapat memberikan peringatan atau mengambil tindakan terhadap aplikasi yang terdeteksi berbahaya.
3. Jangan memberikan Accessibility tanpa alasan yang jelas. Periksa kembali aplikasi mana yang memiliki akses Accessibility dan cabut akses dari aplikasi yang tidak membutuhkannya.
4. Periksa Wireless Debugging. Jika Anda tidak sedang melakukan pengembangan atau debugging, pastikan Wireless Debugging tidak dibiarkan aktif tanpa alasan. Android menyediakan opsi untuk melupakan perangkat yang sudah dipasangkan atau mencabut otorisasi ADB.
5. Waspadai aplikasi yang meminta banyak izin sekaligus. Aplikasi yang tidak berkaitan dengan aksesibilitas, SMS, notifikasi, atau administrasi perangkat seharusnya tidak memiliki alasan untuk meminta seluruh kemampuan tersebut.
6. Jika menemukan aktivitas perbankan mencurigakan, jangan lanjutkan transaksi. Gunakan perangkat lain yang dipercaya untuk menghubungi bank atau penyedia layanan pembayaran dan lakukan pengamanan akun sesuai prosedur resmi mereka.
7. Jangan hanya mengandalkan penghapusan ikon aplikasi. Jika perangkat menunjukkan gejala serius setelah memasang APK mencurigakan, seperti aplikasi kembali muncul, Accessibility aktif sendiri, atau aktivitas akun tidak wajar, perlakukan perangkat sebagai perangkat yang mungkin sudah terkompromikan dan lakukan pemeriksaan keamanan secara menyeluruh.
RatHat memperlihatkan bagaimana beberapa teknologi Android yang sebenarnya dibuat untuk kebutuhan sah dapat dirangkai menjadi bagian dari serangan. Accessibility dapat digunakan untuk memahami antarmuka, Wireless Debugging dan ADB dibuat untuk pengembangan, sedangkan AI generatif dapat digunakan untuk membantu navigasi antarmuka. Dalam tangan malware, kemampuan tersebut dapat digabungkan menjadi rantai serangan yang jauh lebih kompleks.
Hal yang paling penting bagi pengguna bukan berarti harus mematikan seluruh fitur pengembangan atau takut menggunakan AI. Risiko utamanya justru muncul ketika pengguna memberikan akses sensitif kepada aplikasi yang tidak tepercaya.
Kasus RatHat juga memperlihatkan perubahan penting dalam ancaman mobile: malware semakin tidak hanya berusaha mencuri data, tetapi juga berusaha memahami kondisi perangkat dan mengotomatiskan tindakan berdasarkan apa yang dilihatnya.
Bagi pengguna Android di Indonesia yang menggunakan smartphone untuk mobile banking, dompet digital, OTP, dan transaksi sehari-hari, kebiasaan sederhana seperti menghindari APK sembarangan, memeriksa izin sensitif, menjaga Play Protect tetap aktif, serta memastikan Wireless Debugging tidak aktif tanpa kebutuhan menjadi semakin relevan.
Untuk saat ini, informasi teknis mengenai RatHat berasal dari penelitian Zimperium zLabs yang dipublikasikan pada 16 September 2026. Zimperium juga menyediakan indikator kompromi (IOC) untuk penelitian lebih lanjut.