 Huawei mulai melakukan perubahan pada infrastruktur sertifikat TLS yang digunakan untuk layanan cloud dan API-nya. Perubahan ini berkaitan dengan migrasi dari hierarki sertifikat GlobalSign lama seperti GlobalSign Root R3 dan GlobalSign ECC Root R5 menuju root TLS baru, yaitu GlobalSign Root R46 dan GlobalSign Root E46.
Bagi pengguna Android biasa, perubahan ini tidak berarti ponsel tiba-tiba tidak bisa membuka website HTTPS. Dampak terbesar justru berada pada aplikasi, backend, SDK, perangkat, dan sistem yang menggunakan konfigurasi trust certificate secara khusus.
Dalam pemberitahuan kepada developer, Huawei menjelaskan bahwa sertifikat TLS untuk kemampuan cloud yang tersedia bagi developer saat ini masih dapat menggunakan rantai sertifikat yang berakhir pada GlobalSign Root R3 dan GlobalSign ECC Root R5.
Huawei kemudian akan secara bertahap memindahkan penerbitan sertifikat tersebut ke hierarki GlobalSign Root R46 dan GlobalSign Root E46.
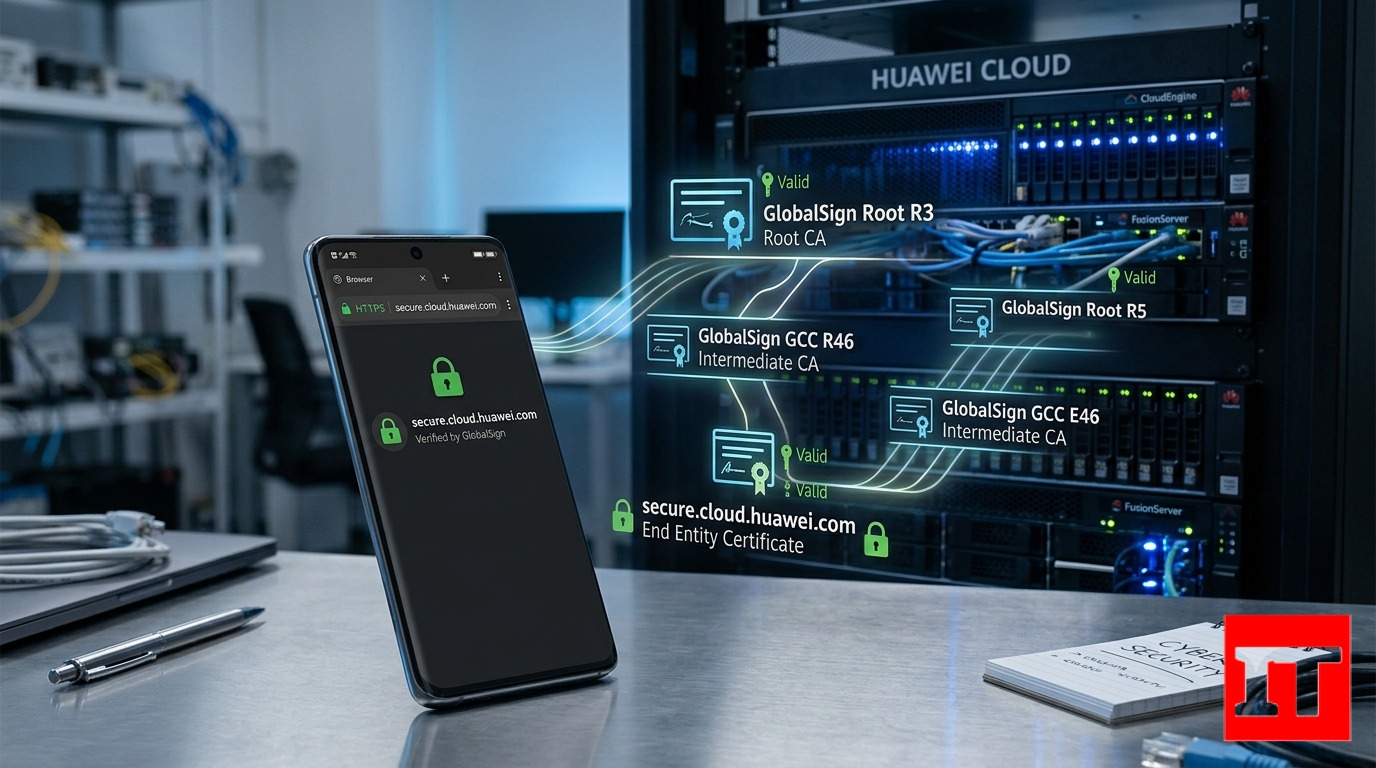
GlobalSign sendiri menjelaskan bahwa R46 merupakan root RSA yang didedikasikan untuk TLS, sedangkan E46 merupakan root ECC yang juga didedikasikan untuk TLS. Keduanya dibuat pada 2019 dan mempunyai masa berlaku hingga 20 Maret 2046.
| Root lama | Root baru | Jenis |
|---|---|---|
| GlobalSign Root R3 | GlobalSign Root R46 | RSA TLS |
| GlobalSign ECC Root R5 | GlobalSign Root E46 | ECC TLS |
Perubahan ini bukan keputusan Huawei semata. GlobalSign menjelaskan bahwa perubahan tersebut merupakan dampak dari kebijakan root program browser, terutama Mozilla Firefox dan Google Chrome, serta perkembangan persyaratan CA/Browser Forum.
Salah satu perubahan penting adalah pembatasan berdasarkan usia material kunci root. GlobalSign menjelaskan bahwa Chrome dan Firefox akan menghapus kepercayaan TLS terhadap root yang material kuncinya telah berusia lebih dari 15 tahun sesuai jadwal yang ditentukan. Untuk GlobalSign Root R3, misalnya, batas yang tercantum adalah 15 April 2027.
Chrome juga bergerak ke arah hierarki root yang khusus digunakan untuk TLS. GlobalSign menyebut R3, R5, dan R6 sebagai root multi-purpose, sementara R46 dan E46 merupakan root yang didedikasikan untuk TLS.
Chrome juga menerapkan pembatasan SCTNotAfter terhadap root multi-purpose GlobalSign mulai 13 September 2026. Menurut GlobalSign, sertifikat yang diterbitkan sebelum tanggal tersebut tetap dipercaya selama masa berlakunya, sedangkan sertifikat yang diterbitkan setelah tanggal tersebut tidak akan dipercaya Chrome dalam konteks yang terkena pembatasan.
R46 dan E46 sebenarnya bukan root yang baru dibuat pada 2026. GlobalSign menyatakan kedua root TLS tersebut dibuat pada 2019 dan telah diajukan ke Mozilla Root Store pada akhir 2019.
GlobalSign Root R46 menggunakan RSA 4096 dan SHA-384, sedangkan GlobalSign Root E46 menggunakan ECC 384 dan SHA-384. Keduanya tercatat berlaku sampai 20 Maret 2046.
Artinya, migrasi ini lebih tepat dipahami sebagai perpindahan infrastruktur penerbitan TLS ke hierarki yang lebih sesuai dengan persyaratan browser modern, bukan penciptaan sistem sertifikat baru yang sebelumnya tidak dikenal.
Masalah utama dapat muncul ketika sebuah aplikasi tidak menggunakan mekanisme validasi sertifikat standar Android, melainkan memasukkan aturan kepercayaan sendiri.
Contohnya, developer membuat aplikasi yang hanya mempercayai sertifikat atau CA tertentu:
Aplikasi
   ↓
API Huawei
   ↓
TLS
   ↓
Intermediate CA tertentu
   ↓
GlobalSign R3
Jika server kemudian berpindah ke rantai baru:
Aplikasi
   ↓
API Huawei
   ↓
TLS
   ↓
Intermediate CA baru
   ↓
GlobalSign R46 / E46
aplikasi yang secara paksa hanya mempercayai rantai lama dapat gagal melakukan koneksi HTTPS.
Huawei secara khusus memperingatkan developer mengenai certificate pinning, custom trust store, customized certificate chain verification, serta konfigurasi lain yang secara eksplisit membatasi sertifikat atau CA yang dapat dipercaya.
Certificate pinning adalah teknik ketika aplikasi membatasi sertifikat atau public key tertentu yang dianggap sah untuk sebuah koneksi.
Teknik tersebut dapat meningkatkan kontrol keamanan dalam skenario tertentu, tetapi mempunyai konsekuensi: ketika server mengganti sertifikat, intermediate CA, atau root hierarchy, aplikasi yang melakukan pinning dapat menolak sertifikat baru meskipun sertifikat tersebut sebenarnya valid dan dipercaya oleh sistem.
Itulah sebabnya Huawei merekomendasikan agar developer tidak menggunakan certificate pinning. Jika pinning benar-benar diperlukan, pin-set harus diperbarui agar mencakup hierarki baru dan subordinate CA yang diperlukan.
Ini juga menjadi bagian penting dari pemberitahuan Huawei.
Huawei Cloud menjelaskan bahwa perubahan intermediate CA dapat menyebabkan masalah jika client melakukan preload atau secara paksa menentukan intermediate CA tertentu untuk proses verifikasi.
Dalam pemberitahuan Huawei Cloud, layanan domain publiknya akan mulai melakukan perpindahan secara bertahap ke sertifikat yang diterbitkan di bawah GlobalSign Root R46 mulai 30 Desember 2026. Huawei meminta pengguna menghentikan preload intermediate CA dan forced verification sebelum tanggal tersebut.
Ini berarti developer tidak cukup hanya memikirkan root certificate. Intermediate CA juga dapat berubah sebagai bagian dari rotasi infrastruktur.
Untuk pengguna yang hanya memakai Android secara normal, situasinya berbeda dengan developer yang membuat aplikasi atau mengelola backend sendiri.
Android, browser, dan aplikasi modern pada umumnya menggunakan trust store yang dikelola oleh sistem atau browser. Root R46 dan E46 sendiri sudah merupakan bagian dari ekosistem root certificate publik dan tersedia dalam dokumentasi resmi GlobalSign.
Karena itu, pemberitahuan Huawei ini bukan berarti semua pengguna Android harus memasang sertifikat GlobalSign secara manual.
Pengguna juga tidak perlu mengunduh file root certificate dari internet hanya karena membaca pemberitahuan tersebut. Pemasangan sertifikat secara manual justru bukan langkah yang diperlukan untuk penggunaan Android normal.
Perhatian lebih besar diperlukan oleh developer atau organisasi yang menggunakan salah satu konfigurasi berikut:
Cari konfigurasi TLS dan networking pada aplikasi. Developer perlu mengetahui apakah aplikasi mempercayai sistem operasi secara normal atau mempunyai daftar certificate/public key yang dikunci secara manual.
Jika pinning digunakan, jangan menunggu sampai server berpindah. Pin-set perlu dirancang agar rotasi sertifikat tidak menyebabkan aplikasi kehilangan koneksi.
Intermediate CA dapat diganti ketika penyedia layanan melakukan rotasi infrastruktur. Huawei sendiri memperingatkan risiko dari preload atau forced verification terhadap intermediate CA.
Untuk client yang memang mengelola trust store sendiri, developer harus memastikan GlobalSign Root R46 atau E46 tersedia sesuai kebutuhan layanan yang digunakan.
GlobalSign menyediakan endpoint pengujian untuk memeriksa kompatibilitas terhadap rantai R46 dan E46, termasuk skenario cross-certificate. Developer dapat menggunakan endpoint tersebut sebelum melakukan perubahan pada sistem produksi.
Migrasi root certificate tidak bisa dilakukan dengan menganggap seluruh perangkat di dunia langsung mempunyai root baru.
Karena itu GlobalSign menyediakan mekanisme cross-certificate. Dalam konteks R46, tersedia rantai yang memungkinkan sertifikat baru tetap memiliki jalur ke Root R3 selama masa transisi. Mekanisme serupa tersedia untuk E46 dan R5.
Tujuannya adalah menjaga kompatibilitas dengan perangkat atau trust store yang belum memiliki root baru secara langsung.
Namun cross-signing bukan alasan untuk membiarkan konfigurasi aplikasi tetap dikunci pada intermediate CA lama. Justru konfigurasi yang terlalu ketat dapat menghilangkan manfaat kompatibilitas tersebut.
Ini bagian yang penting agar tidak terjadi salah pemahaman.
GlobalSign menyatakan bahwa root certificate lama tidak sedang dicabut. Root lama masih dapat digunakan untuk kebutuhan tertentu selama masa hidupnya, termasuk penggunaan non-TLS atau lingkungan yang tidak bergantung pada kepercayaan browser publik. Intermediate certificate yang diterbitkan di bawah root tersebut juga tidak otomatis dicabut hanya karena migrasi ini.
Jadi istilah yang lebih tepat adalah perubahan kepercayaan dan kebijakan penerbitan TLS, bukan "GlobalSign R3 langsung mati".
Bagi pembaca Indonesia yang hanya menggunakan smartphone untuk browsing, menggunakan aplikasi, mengakses layanan cloud, atau membuka website HTTPS, perubahan ini kemungkinan besar berlangsung tanpa tindakan manual.
Yang lebih penting adalah memastikan perangkat dan browser tetap mendapatkan pembaruan keamanan. Trust store merupakan bagian penting dari sistem validasi TLS, sehingga perangkat yang sangat lama dan tidak lagi mendapatkan pembaruan dapat mempunyai kompatibilitas berbeda dibandingkan perangkat modern.
Sementara itu, bagi developer Indonesia yang mengembangkan aplikasi Android, backend, IoT, atau integrasi API Huawei, perubahan ini jauh lebih relevan.
| Waktu | Perubahan |
|---|---|
| 2019 | GlobalSign membuat root TLS R46 dan E46. |
| 15 Maret 2026 | Persyaratan baru CA/B Forum membatasi masa berlaku maksimum sertifikat TLS publik menjadi 200 hari untuk sertifikat yang diterbitkan sejak tanggal tersebut. |
| 13 September 2026 | Chrome menerapkan pembatasan SCTNotAfter terhadap root multi-purpose GlobalSign. |
| Mulai 2026 | GlobalSign melakukan migrasi penerbitan TLS ke root yang didedikasikan untuk TLS. |
| 30 Desember 2026 | Huawei Cloud menyatakan domain publiknya mulai beralih secara bertahap ke sertifikat di bawah GlobalSign Root R46. |
| 15 April 2027 | Jadwal yang dicantumkan GlobalSign untuk penghapusan kepercayaan TLS berdasarkan usia terhadap material kunci GlobalSign Root R3. |
Timeline tersebut menunjukkan bahwa migrasi ini bukan perubahan satu hari. Ekosistem certificate authority, browser, cloud provider, dan aplikasi akan melalui proses transisi secara bertahap.
Perubahan GlobalSign R3/R5 menuju R46/E46 merupakan bagian dari perubahan besar pada ekosistem TLS publik. Browser modern semakin mendorong penggunaan root yang lebih baru dan hierarki yang khusus digunakan untuk TLS.
Untuk pengguna Android biasa, tidak ada alasan untuk menganggap perubahan ini sebagai tanda bahwa ponsel akan kehilangan akses internet atau semua website HTTPS akan bermasalah.
Namun untuk developer, terutama yang menggunakan Huawei Cloud atau API Huawei, perubahan ini perlu diperiksa dari sekarang. Certificate pinning, custom trust store, hard-coded intermediate CA, dan validasi certificate chain yang terlalu ketat dapat menjadi sumber gangguan ketika sertifikat server mulai berganti.
Intinya: jangan mengunci aplikasi pada satu sertifikat atau intermediate CA jika layanan yang digunakan memang dirancang untuk melakukan rotasi sertifikat. Pastikan aplikasi mengikuti mekanisme trust yang tepat, lakukan pengujian terhadap rantai R46/E46, dan perbarui konfigurasi sebelum migrasi masuk ke sistem produksi.